أبرز الخلاصات
- لماذا تختلف المخاطر السيبرانية في الرعاية الصحية. قد تعطّل الحوادث السيبرانية نتائج المختبرات، والمواعيد، وسجلات الأدوية، والاتصالات السريرية.
- الهجمات الشائعة ونقاط الضعف. قد يتمكن المهاجمون من الوصول عبر رسائل احتيالية، أو كلمات مرور مُعاد استخدامها، أو ثغرات مستغَلّة، ثم يعطّلون الأنظمة أو يسرقون المعلومات.
- خط أساس عملي للضوابط. تحدّ المصادقة متعددة العوامل، والحسابات الفردية، والصلاحيات القائمة على الأدوار، والتشفير من المخاطر الشائعة عند تطبيقها بشكل صحيح.
- الحوكمة والاستجابة للحوادث. لا يمكن أن يقتصر الأمن السيبراني على إدارة تكنولوجيا المعلومات.
- الهيئات العامة والمشاريع الممولة من المانحين. ينبغي أن يتضمن العطاء الخاص بنظام معلومات مستشفى ممول من المانحين متطلبات الأمن، واختبارات القبول، وتمويل الصيانة، وأحكام خروج المورّد.
In short: Practical guide to cybersecurity in digital health: key decisions, risks, examples and lessons for ministries, public agencies and donor-funded project tea
Free self-check: the digital readiness assessment gives how ready your institution is for digital services, data and AI, in about 10 minutes.
In short: Cybersecurity in digital health is best understood through practical decisions, institutional responsibilities and evidence of results. This guide explains the mechanisms, trade-offs and safeguards that determine whether policies and projects deliver lasting benefits.
لا يمثّل موضوع «الأمن السيبراني في الصحة الرقمية: حماية المرضى والبيانات» حلاً واحداً أو وصفة صالحة لكل مكان. فالنتائج تتوقف على السياق، وعلى قدرات الجهات المنفذة، وعلى الأشخاص المتأثرين. وتميّز الأقسام التالية بين ما هو ثابت، وما يجب اختباره محلياً، وما يمكن لفرق المشاريع فعله قبل الدخول في التزامات لا رجعة فيها.
لماذا تختلف المخاطر السيبرانية في الرعاية الصحية
سلامة المرضى واستمرارية الخدمات
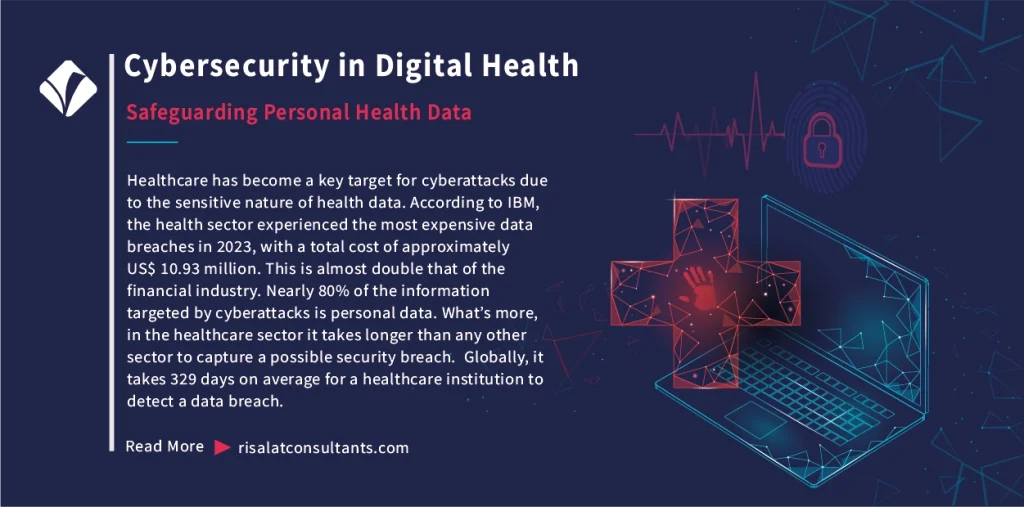
قد تعطّل الحوادث السيبرانية نتائج المختبرات، والمواعيد، وسجلات الأدوية، والاتصالات السريرية. لذا فإن المخاطر التشغيلية أوسع من مجرد سرقة المعلومات الشخصية.
مثال عملي: ينبغي للمستشفى أن يحدد الخدمات السريرية التي يجب أن تستمر خلال انقطاع السجلات الإلكترونية، وأن يتدرّب على بديل ورقي.
من الخطوات الأولى المفيدة التمييز بين الحالة الملحوظة وسببها المفترض. وينبغي للفرق أن توثّق من قدّم الأدلة، والفترة الزمنية التي تغطيها، والتفسير البديل الذي قد ينتج النمط نفسه. فذلك يجعل التوصيات أكثر قابلية للدفاع عنها حين تتغير الظروف.
قبل اتخاذ القرار، حدّد صاحب القرار، والمستخدمين المتأثرين، وتكلفة الخطأ. فكثيراً ما تكون تجربة رائدة صغيرة أو مراجعة لحالات مماثلة أقل تكلفة من اعتماد نظام دائم بناءً على عرض تقديمي.
السجلات المترابطة والأجهزة الطبية
يزيد التطبيب عن بُعد والسجلات السحابية والمعدات المتصلة بالشبكة من عدد الأنظمة والموردين الذين يحتاجون إلى رقابة. فقاعدة البيانات المركزية الآمنة لا تحمي جهازاً غير محدَّث على الشبكة نفسها.
مثال عملي: أعِدّ جرداً للأجهزة حسب أهميتها السريرية، ووضع دعم المورّد لها، واتصالها بالشبكة، ثم امنح الأولوية للأصول عالية المخاطر غير المدعومة.
ينبغي أن يبدأ التنفيذ بخط أساس ووصف لسير العمل الحالي. فمن دون خط الأساس هذا، قد يعكس أي تحسن لاحق مجرد تغير في الطلب، أو زيادة مؤقتة في التمويل، أو تغيير في طريقة إعداد التقارير، لا أثر التدخل نفسه.
ينبغي صياغة المسؤوليات بعبارات تشغيلية: من يجمع المعلومات، ومن يعتمد الاستثناءات، ومن يملك صلاحية إيقاف العمل غير الآمن أو غير الفعال. ويجب أن تكون الإجابة واضحة للموظفين والموردين وهيئات الرقابة.
الهجمات الشائعة ونقاط الضعف
التصيّد الاحتيالي وسرقة بيانات الاعتماد وبرامج الفدية
قد يتمكن المهاجمون من الوصول عبر رسائل احتيالية، أو كلمات مرور مُعاد استخدامها، أو ثغرات مستغَلّة، ثم يعطّلون الأنظمة أو يسرقون المعلومات. ويمكن لبرامج الفدية أن تمسّ توافر الأنظمة حتى مع وجود نسخ احتياطية.
مثال عملي: اختبِر استعادة نظام سريري نموذجي من نسخة احتياطية معزولة، وسجّل الوقت اللازم لاستئناف الرعاية الآمنة.
يحتاج صانعو القرار إلى مراعاة الفوائد الفورية والالتزامات اللاحقة معاً. فالإنفاق الرأسمالي ليس سوى جزء من التكلفة، وقد يحدد التدريب والصيانة والاستبدال وإمكانية الوصول ومعالجة التظلمات ما إذا كان الاستثمار سيظل مفيداً.
يتضمن التقييم الموثوق للخيارات بديلاً أقل تكلفة، وسيناريو لا يتحقق فيه الطلب أو الأداء المتوقع. ونشر الافتراضات يتيح مراجعة الخطة دون إخفاء عدم اليقين الأصلي.
الأطراف الثالثة وأخطاء العاملين من الداخل
قد يتعامل موردو خدمات الفوترة والمختبرات ومقاولو تكنولوجيا المعلومات مع معلومات حساسة. ويمكن للمشاركة العرضية للبيانات، والصلاحيات المفرطة، وضعف إجراءات إنهاء الخدمة أن تخلق تعرضاً كان يمكن تفاديه.
مثال عملي: راجِع عينة من عقود الموردين للتحقق من أحكام الإخطار بالاختراقات، وتسجيل الوصول، والتعاقد من الباطن، وحذف البيانات.
ينبغي تفسير الأدلة على المستوى الصحيح. فالتحسن في منشأة أو حي أو مؤسسة ما قد لا ينتقل إلى أخرى تختلف في البنية التحتية أو الكوادر أو الحوافز أو التعرض للمخاطر.
يمكن لمديري المشاريع اختبار قابلية النقل بإدراج الظروف التي أنجحت تدخلاً سابقاً، والتحقق مما إذا كانت هذه الظروف متوفرة محلياً. فإن لم تكن متوفرة، فعدّل التصميم بدلاً من استنساخ النتيجة البارزة.
خط أساس عملي للضوابط
الهوية والتشفير والتحديثات الأمنية
تحدّ المصادقة متعددة العوامل، والحسابات الفردية، والصلاحيات القائمة على الأدوار، والتشفير من المخاطر الشائعة عند تطبيقها بشكل صحيح. ويجب ترتيب أولويات التحديثات الأمنية وفق درجة التعرض وسلامة المرضى، لا وفق عمر البرمجيات فحسب.
مثال عملي: اشترط على المستخدمين ذوي الصلاحيات المميزة استخدام حسابات منفصلة، وراجِع صلاحيات الموظفين المغادرين ضمن هدف محدد لمستوى الخدمة.
إشراك أصحاب المصلحة تكون أكثر فائدة قبل حسم الخيارات الكبرى. فالتشاور قد يكشف قيوداً تشغيلية وممارسات غير رسمية وآثاراً توزيعية لا تظهر في البيانات الإدارية.
لا تكتفِ بتسجيل عدد من جرت استشارتهم، بل سجّل المخاوف التي أدت إلى تغيير التصميم. وحين تتعارض الآراء، اشرح المفاضلة وآلية التظلم أو الشكاوى بلغة يفهمها المتأثرون.
تجزئة الشبكات والرصد والنسخ الاحتياطي
يمكن لفصل الأجهزة السريرية عن الشبكات المكتبية أن يحدّ من التحرك الجانبي للمهاجمين. وتدعم السجلات المركزية والنسخ الاحتياطية المختبرة الاكتشاف والتعافي، لكن يجب صيانتها وتدقيقها.
مثال عملي: حاكِ فقدان خادم السجلات الرئيسي، وتحقّق ممن يستطيع الوصول إلى تواريخ الأدوية وكيف تُصعَّد الحوادث.
من الخطوات الأولى المفيدة التمييز بين الحالة الملحوظة وسببها المفترض. وينبغي للفرق أن توثّق من قدّم الأدلة، والفترة الزمنية التي تغطيها، والتفسير البديل الذي قد ينتج النمط نفسه. فذلك يجعل التوصيات أكثر قابلية للدفاع عنها حين تتغير الظروف.
قبل اتخاذ القرار، حدّد صاحب القرار، والمستخدمين المتأثرين، وتكلفة الخطأ. فكثيراً ما تكون تجربة رائدة صغيرة أو مراجعة لحالات مماثلة أقل تكلفة من اعتماد نظام دائم بناءً على عرض تقديمي.
قائمة التحقق من القرار:
- حدّد المشكلة والفئات المتأثرة بها.
- تأكّد من خط الأساس وحدوده.
- قارن بين خيارين ممكنين على الأقل.
- عيّن مسؤولاً محدداً بالاسم لكل خطر رئيسي.
- حدّد نتيجة قابلة للقياس وتاريخاً للمراجعة.
الحوكمة والاستجابة للحوادث
القيادة السريرية ووضوح القرارات
لا يمكن أن يقتصر الأمن السيبراني على إدارة تكنولوجيا المعلومات. إذ يجب على القيادات السريرية أن تتفق على مدة التوقف المقبولة، والإجراءات اليدوية، ومن يحق له إيقاف الأنظمة غير الآمنة.
مثال عملي: أنشئ هيكلاً لقيادة الحوادث يضم ممثلين عن الجوانب السريرية والقانونية والاتصالات والتقنية.
ينبغي أن يبدأ التنفيذ بخط أساس ووصف لسير العمل الحالي. فمن دون خط الأساس هذا، قد يعكس أي تحسن لاحق مجرد تغير في الطلب، أو زيادة مؤقتة في التمويل، أو تغيير في طريقة إعداد التقارير، لا أثر التدخل نفسه.
ينبغي صياغة المسؤوليات بعبارات تشغيلية: من يجمع المعلومات، ومن يعتمد الاستثناءات، ومن يملك صلاحية إيقاف العمل غير الآمن أو غير الفعال. ويجب أن تكون الإجابة واضحة للموظفين والموردين وهيئات الرقابة.
قانون الخصوصية والخدمات العابرة للحدود
البيانات الصحية حساسة، والقواعد تختلف من ولاية قضائية إلى أخرى. وينبغي لعقود الرعاية الصحية عن بُعد أن توضّح مسؤوليات الجهة المتحكمة في البيانات، والوصول المشروع، والاستضافة، والاحتفاظ، وحقوق المرضى.
مثال عملي: قبل إطلاق خدمة عابرة للحدود، ارسم خريطة لتدفق البيانات وأجرِ تقييماً لأثرها على الخصوصية وفق القانون الساري.
يحتاج صانعو القرار إلى مراعاة الفوائد الفورية والالتزامات اللاحقة معاً. فالإنفاق الرأسمالي ليس سوى جزء من التكلفة، وقد يحدد التدريب والصيانة والاستبدال وإمكانية الوصول ومعالجة التظلمات ما إذا كان الاستثمار سيظل مفيداً.
يتضمن التقييم الموثوق للخيارات بديلاً أقل تكلفة، وسيناريو لا يتحقق فيه الطلب أو الأداء المتوقع. ونشر الافتراضات يتيح مراجعة الخطة دون إخفاء عدم اليقين الأصلي.
الهيئات العامة والمشاريع الممولة من الجهات المانحة
دمج الأمن في المشتريات
ينبغي أن يتضمن العطاء الخاص بنظام معلومات مستشفى ممول من المانحين متطلبات الأمن، واختبارات القبول، وتمويل الصيانة، وأحكام خروج المورّد.
مثال عملي: قيّم الموردين وفق ضوابط قابلة للقياس، واشترط اختباراً مستقلاً قبل التشغيل الفعلي.
ينبغي تفسير الأدلة على المستوى الصحيح. فالتحسن في منشأة أو حي أو مؤسسة ما قد لا ينتقل إلى أخرى تختلف في البنية التحتية أو الكوادر أو الحوافز أو التعرض للمخاطر.
يمكن لمديري المشاريع اختبار قابلية النقل بإدراج الظروف التي أنجحت تدخلاً سابقاً، والتحقق مما إذا كانت هذه الظروف متوفرة محلياً. فإن لم تكن متوفرة، فعدّل التصميم بدلاً من استنساخ النتيجة البارزة.
قياس الجاهزية والتحسن
احسب أزمنة الاستعادة المختبرة، ونسبة الامتثال للتحديثات الأمنية، وفاعلية التدريب، وتمارين الاستجابة للحوادث، لا مجرد تراخيص البرمجيات المشتراة.
مثال عملي: يمكن لوزارة الصحة أن تنشر بطاقة أداء قطاعية مجهولة الهوية، وأن توجّه المساعدة إلى المرافق ذات المخاطر السريرية الأعلى.
تكون مشاركة أصحاب المصلحة أكثر فائدة قبل حسم الخيارات الكبرى. فالتشاور قد يكشف قيوداً تشغيلية وممارسات غير رسمية وآثاراً توزيعية لا تظهر في البيانات الإدارية.
لا تكتفِ بتسجيل عدد من جرت استشارتهم، بل سجّل المخاوف التي أدت إلى تغيير التصميم. وحين تتعارض الآراء، اشرح المفاضلة وآلية التظلم أو الشكاوى بلغة يفهمها المتأثرون.
تمرين تنفيذ تطبيقي: شكّل مجموعة متعددة الوظائف تضم مسؤولاً عن الخدمة، ومتخصصاً فنياً، وممثلاً عن الشؤون المالية، وشخصاً قادراً على التحدث باسم المستخدمين المستهدفين. وضع أمامهم قيداً واقعياً: تمويل محدود، ومعلومات غير مكتملة، وقرار يجب اتخاذه خلال شهر واحد. واطلب من كل مشارك أن يقترح إجراءً واحداً، وبديلاً واحداً، وسبباً واحداً قد يؤدي إلى فشل الخيار الذي يفضّله. واتفقوا على أصغر اختبار آمن، وميزانيته، والأدلة التي تبرر التوسع، والشرط الذي يستدعي التعليق. وفي المراجعة التالية، افصلوا بين ما لاحظه الفريق فعلاً وبين الافتراضات والآراء. ووثّقوا أسباب تغيير المسار. هذا التمرين أكثر تطلباً عن قصد من ورشة توعية عامة، لأنه يختبر صلاحيات اتخاذ القرار، وجودة الأدلة، والجدوى التشغيلية، والقدرة على الاستجابة للنتائج السلبية. ويمكن تكييفه لمنشأة واحدة أو لبرنامج متعدد الجهات دون التظاهر بأن جميع السياقات تخضع للقيود نفسها.
For ministries and project implementation units, the next step is to convert these principles into a short action plan. Identify one bottleneck, the evidence needed to verify it, the responsible official, the first corrective action and the date on which management will review the result. The Risalat Diagnostic Centre can support a structured initial discussion, while the programme categories provide routes for developing staff capability. Organisations requiring tailored support can request a proposal.
مصادر أصلية مختارة لمزيد من التحقق:
- أهداف أداء الأمن السيبراني في الرعاية الصحية الصادرة عن وزارة الصحة والخدمات الإنسانية الأمريكية (HHS)
- إطار NIST للأمن السيبراني
- الاستراتيجية العالمية للصحة الرقمية الصادرة عن منظمة الصحة العالمية
الأسئلة الشائعة
ماذا يعني الأمن السيبراني في الصحة الرقمية من الناحية العملية؟
يعني ذلك اتخاذ خيارات تراعي السياق، استناداً إلى معلومات موثوقة ومسؤوليات واضحة ونتائج قابلة للقياس، بدلاً من الاعتماد على تقنية واحدة أو سياسة واحدة.
كيف ينبغي لمؤسسة أن تبدأ العمل على الأمن السيبراني في الصحة الرقمية؟
حدّد خط الأساس، واستشر الفئات المتأثرة، وقارن بين الخيارات الممكنة، وعيّن مسؤولاً عن القرار قبل إنفاق موارد كبيرة.
ما المخاطر الرئيسية التي يجب إدارتها؟
من المخاطر الشائعة: ضعف البيانات، وعدم كفاية القدرات، والتكاليف التشغيلية الخفية، والآثار غير المتكافئة، وغياب المساءلة عن الإجراءات التصحيحية.
كيف يمكن لفرق المشاريع قياس النتائج؟
استخدم مجموعة صغيرة من مؤشرات خط الأساس والمتابعة، وتحقّق من السجلات بصورة مستقلة متى أمكن، واعرض أوجه القصور إلى جانب الإنجازات.
كيف يمكن للجهات العامة تطبيق هذه الدروس؟
ادمج النهج في المشتريات والميزانيات والضمانات وإعداد التقارير والعمليات طويلة الأجل، مع تحديد مسؤولين بالاسم وإجراء مراجعة إدارية دورية.
شاهد



- World Health Organization World Health Organization
- إطار المشتريات ولوائحها للمشاريع البنك الدولي
Know people who should read this? Become an Ambassador or write with Risalat.
شركاء في نجاح المشاريع منذ 2011، نقدم التشخيص والدعم الاستشاري والتعلم التطبيقي للوزارات والهيئات العامة وفرق المشاريع.
هل تحتاج إلى مساعدة في تطبيق ذلك عملياً؟
ابدأ بتشخيص مجاني مدته 10 دقائق أو تحدث إلى خبرائنا.