要点总结
- 医疗领域网络风险为何与众不同。网络事件可能中断化验结果、预约排程、用药记录和临床沟通。
- 常见攻击与薄弱环节。攻击者可能通过欺诈信息、重复使用的密码或被利用的漏洞获取访问权限,进而破坏系统或窃取信息。
- 切实可行的控制基线。多因素身份验证、唯一账户、基于角色的访问控制和加密措施,在正确实施的情况下可以降低常见风险。
- 治理与事件响应。网络安全不能只由IT部门负责。
- 公共机构与捐助方资助项目。捐助方资助的医院信息系统应在招标文件中纳入安全要求、验收测试、维护资金和供应商退出条款。
In short: Practical guide to cybersecurity in digital health: key decisions, risks, examples and lessons for ministries, public agencies and donor-funded project tea
Free self-check: the digital readiness assessment gives how ready your institution is for digital services, data and AI, in about 10 minutes.
In short: Cybersecurity in digital health is best understood through practical decisions, institutional responsibilities and evidence of results. This guide explains the mechanisms, trade-offs and safeguards that determine whether policies and projects deliver lasting benefits.
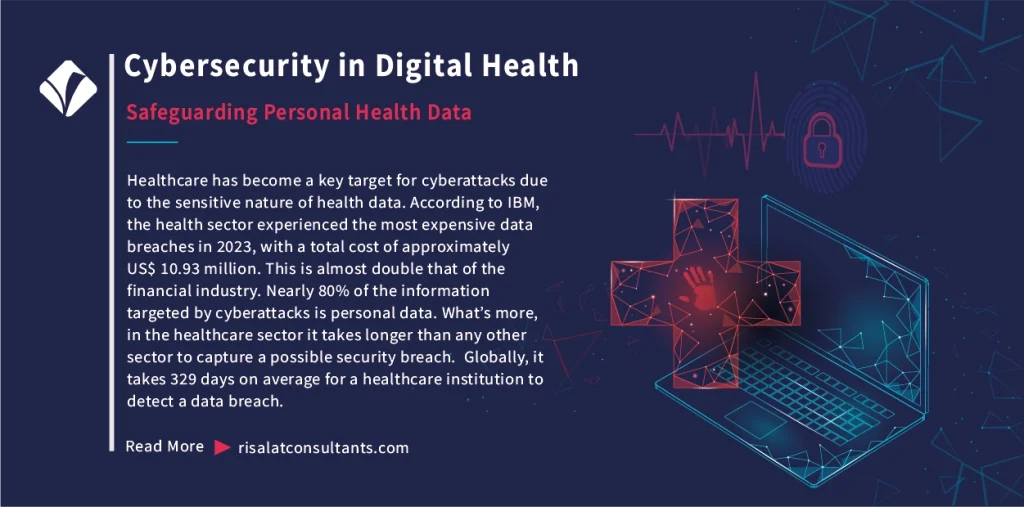
数字健康网络安全:保护患者与数据,并非单一解决方案或普遍适用的模式。成效取决于具体背景、实施机构的能力以及受影响的人群。以下各节将区分哪些内容已得到确证、哪些必须在当地加以检验,以及项目团队在作出不可逆承诺之前可以做些什么。
医疗领域网络风险为何与众不同
患者安全与服务连续性
网络事件可能中断化验结果、预约排程、用药记录和临床沟通。因此,其运营风险远不止个人信息被盗。
实践示例:医院应确定在电子病历系统中断期间哪些临床服务必须持续运行,并演练纸质应急流程。
有益的第一步是区分可观察到的状况与其推测的原因。团队应记录证据由谁提供、涵盖哪个时间段,以及哪些其他解释可能产生相同的规律。这样,在情况发生变化时,建议会更站得住脚。
在作出决定之前,先明确决策者、受影响的用户以及决策失误的代价。开展小规模试点或审查可比案例,通常比仅凭一次演示就采用一套永久性系统代价更低。
互联病历与医疗设备
远程医疗、云端病历和联网设备增加了需要监管的系统和供应商数量。安全的中央数据库无法保护同一网络中未打补丁的设备。
实践示例:按临床关键程度、供应商支持状态和联网情况对设备进行盘点,然后优先处理不受支持的高风险资产。
实施应从基线和对现行工作流程的描述开始。没有这一基线,后来的改善可能只是反映了需求变化、临时增加的资金或报告方式的改变,而非干预措施本身的作用。
职责应以可操作的方式写明:由谁收集信息、由谁批准例外情况、由谁有权叫停不安全或无效的工作。答案应让员工、供应商和监督机构都能看到。
常见攻击与薄弱环节
网络钓鱼、凭据被盗与勒索软件
攻击者可能通过欺诈信息、重复使用的密码或被利用的漏洞获取访问权限,进而破坏系统或窃取信息。即使存在备份,勒索软件仍可能影响系统可用性。
实践示例:从隔离备份中恢复一个具有代表性的临床系统进行测试,并记录恢复安全诊疗所需的时间。
决策者需要同时考虑眼前的收益和后续的义务。资本支出只是成本的一部分;培训、维护、更新、无障碍和申诉处理,可能决定这项投资能否持续发挥作用。
可信的方案评估应包括一个成本较低的替代方案,以及预期需求或绩效未能实现的情景。公开假设,便可以在不掩盖最初不确定性的情况下修订计划。
第三方与内部人员失误
计费服务商、实验室和IT承包商可能接触敏感信息。意外共享、权限过大和离职交接不当都可能造成本可避免的数据暴露。
实践示例:抽查部分供应商合同,审查其中有关泄露通知、访问日志、分包商和数据删除的条款。
对证据的解读应把握适当的层面。某个设施、社区或机构取得的改善,未必适用于基础设施、人员配置、激励机制或风险暴露不同的其他地方。
项目经理可以通过列出先前干预措施取得成功的条件,并核查这些条件在本地是否存在,来检验其可移植性。如果条件不存在,应调整设计,而不是照搬表面结果。
切实可行的控制基线
身份管理、加密与补丁更新
多因素身份验证、唯一账户、基于角色的访问控制和加密措施,在正确实施的情况下可以降低常见风险。补丁更新必须根据暴露程度和患者安全确定优先次序,而不仅仅看软件的使用年限。
实践示例:要求特权用户使用单独账户,并在规定的服务水平目标时限内复核离职员工的访问权限。
利益相关方参与 在重大选择尚未敲定之前最为有用。磋商可以揭示行政数据中所缺失的运营约束、非正式做法和分配效应。
不仅要记录征询了多少人的意见,还要记录哪些关切改变了设计。在意见冲突时,用受影响人群能够理解的语言说明所作的权衡以及申诉或投诉机制。
网络分段、监测与备份
将临床设备与办公网络隔离,可以限制攻击者的横向移动。集中式日志和经过测试的备份有助于检测和恢复,但必须得到维护和审计。
实践示例:模拟主病历服务器失效的情形,核实谁能访问用药记录,以及事件如何逐级上报。
有益的第一步是区分可观察到的状况与其推测的原因。团队应记录证据由谁提供、涵盖哪个时间段,以及哪些其他解释可能产生相同的规律。这样,在情况发生变化时,建议会更站得住脚。
在作出决定之前,先明确决策者、受影响的用户以及决策失误的代价。开展小规模试点或审查可比案例,通常比仅凭一次演示就采用一套永久性系统代价更低。
决策清单:
- 明确问题及受影响人群。
- 确认基线及其局限。
- 至少比较两个可行方案。
- 为每项重大风险指定一名负责人。
- 明确可衡量的成果和审查日期。
治理与事件响应
临床领导力与明确决策
网络安全不能只由IT部门负责。临床负责人必须就可接受的停机时间、手工操作流程以及谁有权暂停不安全的系统达成一致。
实践示例:建立由临床、法律、宣传和技术代表组成的事件指挥架构。
实施应从基线和对现行工作流程的描述开始。没有这一基线,后来的改善可能只是反映了需求变化、临时增加的资金或报告方式的改变,而非干预措施本身的作用。
职责应以可操作的方式写明:由谁收集信息、由谁批准例外情况、由谁有权叫停不安全或无效的工作。答案应让员工、供应商和监督机构都能看到。
隐私法与跨境服务
健康数据十分敏感,且各司法管辖区的规定不尽相同。远程医疗合同应明确数据控制者责任、合法访问、托管、保存期限和患者权利。
实践示例:在推出跨境服务之前,绘制数据流图,并对照适用法律开展隐私影响评估。
决策者需要同时考虑眼前的收益和后续的义务。资本支出只是成本的一部分;培训、维护、更新、无障碍和申诉处理,可能决定这项投资能否持续发挥作用。
可信的方案评估应包括一个成本较低的替代方案,以及预期需求或绩效未能实现的情景。公开假设,便可以在不掩盖最初不确定性的情况下修订计划。
公共机构与捐助方资助项目
将安全要求纳入采购
捐助方资助的医院信息系统应在招标文件中纳入安全要求、验收测试、维护资金和供应商退出条款。
实践示例:依据可衡量的控制措施评估供应商,并要求在系统上线前进行独立测试。
对证据的解读应把握适当的层面。某个设施、社区或机构取得的改善,未必适用于基础设施、人员配置、激励机制或风险暴露不同的其他地方。
项目经理可以通过列出先前干预措施取得成功的条件,并核查这些条件在本地是否存在,来检验其可移植性。如果条件不存在,应调整设计,而不是照搬表面结果。
衡量准备程度与改进情况
应统计经测试的恢复时间、补丁合规率、培训成效和事件响应演练,而不只是采购的软件许可数量。
实践示例:卫生部可发布匿名化的行业评分卡,并将援助重点投向临床风险最高的医疗机构。
利益相关方参与在重大选择确定之前最能发挥作用。征询意见可以揭示行政数据中没有反映的运营约束、非正式做法和分配效应。
不仅要记录征询了多少人的意见,还要记录哪些关切改变了设计。在意见冲突时,用受影响人群能够理解的语言说明所作的权衡以及申诉或投诉机制。
实施演练:组建一个跨职能小组,成员包括服务负责人、技术专家、财务代表,以及一位能够代表预期用户发声的人员。给他们设定一个现实的约束:资金有限、信息不完整,且须在一个月内作出决策。请每位参与者提出一项行动、一个替代方案,以及其首选方案可能失败的一个原因。商定最小的安全测试、其预算、足以支持扩大规模的证据,以及触发暂停的条件。在下一次审查时,将团队实际观察到的情况与假设和观点区分开来,并记录调整方向的理由。这项演练刻意比一般的意识提升研讨会要求更高,因为它检验的是决策权、证据质量、运营可行性以及应对不利发现的能力。它既可用于单个设施,也可用于多机构项目,而无需假定所有情境都面临相同的约束。
For ministries and project implementation units, the next step is to convert these principles into a short action plan. Identify one bottleneck, the evidence needed to verify it, the responsible official, the first corrective action and the date on which management will review the result. The Risalat Diagnostic Centre can support a structured initial discussion, while the programme categories provide routes for developing staff capability. Organisations requiring tailored support can request a proposal.
供进一步核查的部分原始来源:
常见问题
数字健康网络安全在实践中意味着什么?
这意味着依据可靠的信息、明确的职责和可衡量的成果,作出因地制宜的选择,而不是依赖某一种技术或政策。
机构应如何着手开展数字健康网络安全相关工作?
在投入大量资源之前,先建立基线,征询受影响群体的意见,比较可行方案,并指定决策负责人。
需要管理的主要风险有哪些?
常见风险包括数据薄弱、能力不足、隐性运营成本、影响不均以及纠正措施缺乏问责。
项目团队如何衡量成果?
使用少量基线和跟踪指标,尽可能独立核实记录,并在报告成绩的同时说明局限。
公共机构如何应用这些经验?
将这一方法纳入采购、预算、保障、报告和长期运营之中,明确负责人并定期开展管理审查。
观看



- World Health Organization World Health Organization
- 项目采购框架与条例 世界银行
Know people who should read this? Become an Ambassador or write with Risalat.
自2011年以来始终是项目成功的合作伙伴,为政府部委、公共机构和项目团队提供诊断评估、咨询支持与应用型学习。