Points essentiels
- Pourquoi le cyberrisque est différent dans le secteur de la santé. Les cyberincidents peuvent interrompre les résultats de laboratoire, la planification, les dossiers de médication et les communications cliniques.
- Attaques courantes et points faibles. Les attaquants peuvent s'introduire au moyen de messages frauduleux, de mots de passe réutilisés ou de vulnérabilités exploitées, puis perturber les systèmes ou dérober des informations.
- Un socle pratique de mesures de sécurité. L'authentification multifacteur, les comptes individuels, l'accès fondé sur les rôles et le chiffrement réduisent les risques courants lorsqu'ils sont correctement mis en œuvre.
- Gouvernance et réponse aux incidents. La cybersécurité ne peut pas relever du seul service informatique.
- Organismes publics et projets financés par les bailleurs. Un système d'information hospitalier financé par un bailleur devrait prévoir dans l'appel d'offres des exigences de sécurité, des tests de réception, un financement de la maintenance et des clauses de sortie du fournisseur.
In short: Practical guide to cybersecurity in digital health: key decisions, risks, examples and lessons for ministries, public agencies and donor-funded project tea
Free self-check: the digital readiness assessment gives how ready your institution is for digital services, data and AI, in about 10 minutes.
In short: Cybersecurity in digital health is best understood through practical decisions, institutional responsibilities and evidence of results. This guide explains the mechanisms, trade-offs and safeguards that determine whether policies and projects deliver lasting benefits.
La cybersécurité en santé numérique et la protection des patients et des données ne relèvent ni d'une solution unique ni d'une recette universelle. Les résultats dépendent du contexte, des capacités des organismes de mise en œuvre et des personnes concernées. Les sections ci-dessous distinguent ce qui est établi, ce qui doit être testé localement et ce que les équipes de projet peuvent faire avant de prendre des engagements irréversibles.
Pourquoi le cyberrisque est différent dans le secteur de la santé
Sécurité des patients et continuité des services
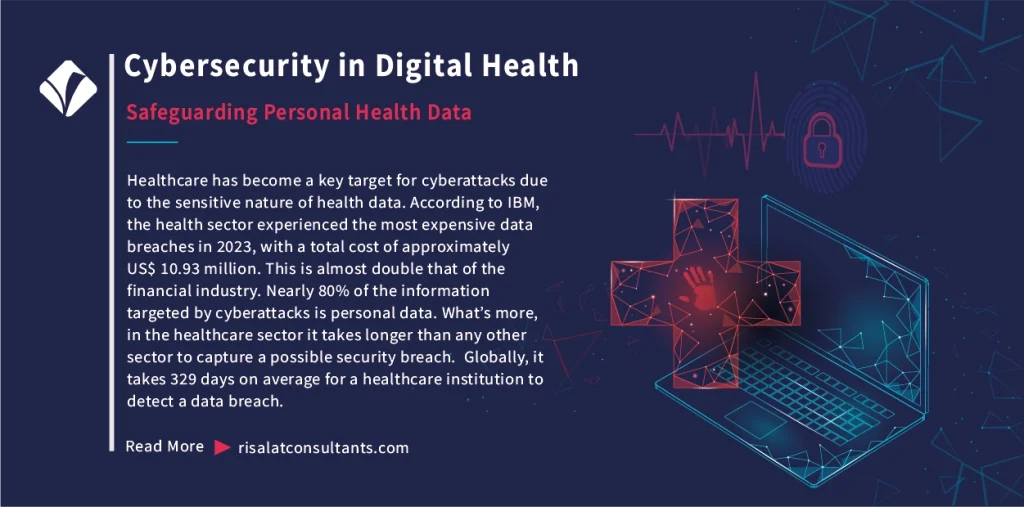
Les cyberincidents peuvent interrompre les résultats de laboratoire, la planification, les dossiers de médication et les communications cliniques. Le risque opérationnel dépasse donc largement le vol de données personnelles.
Exemple pratique : un hôpital devrait déterminer quels services cliniques doivent être maintenus en cas de panne du dossier électronique et s'entraîner à une procédure de repli sur papier.
Une première étape utile consiste à distinguer la situation observable de sa cause présumée. Les équipes doivent documenter qui a fourni les éléments probants, quelle période ils couvrent et quelle autre explication pourrait produire le même schéma. Les recommandations sont ainsi plus défendables lorsque les circonstances changent.
Avant de décider, identifiez le décideur, les usagers concernés et le coût d'une erreur. Un petit pilote ou l'examen de cas comparables coûte souvent moins cher que l'adoption d'un système permanent sur la foi d'une présentation.
Dossiers connectés et dispositifs médicaux
La télémédecine, les dossiers dans le cloud et les équipements en réseau multiplient les systèmes et les fournisseurs à superviser. Une base de données centrale sécurisée ne protège pas un appareil non corrigé connecté au même réseau.
Exemple pratique : inventoriez les dispositifs selon leur criticité clinique, l'état du support fournisseur et leur connectivité, puis traitez en priorité les équipements à haut risque qui ne sont plus pris en charge.
La mise en œuvre doit commencer par une situation de référence et une description du flux de travail actuel. Sans cette référence, une amélioration ultérieure pourrait simplement refléter une demande différente, une hausse temporaire du financement ou un changement de reporting plutôt que l'effet de l'intervention elle-même.
Les responsabilités doivent être formulées en termes opérationnels : qui collecte l'information, qui approuve une dérogation et qui a le pouvoir d'arrêter un travail dangereux ou inefficace. La réponse doit être visible pour le personnel, les fournisseurs et les organes de contrôle.
Attaques courantes et points faibles
Hameçonnage, vol d'identifiants et rançongiciels
Les attaquants peuvent s'introduire au moyen de messages frauduleux, de mots de passe réutilisés ou de vulnérabilités exploitées, puis perturber les systèmes ou dérober des informations. Un rançongiciel peut compromettre la disponibilité même lorsque des sauvegardes existent.
Exemple pratique : testez la restauration d'un système clinique représentatif à partir d'une sauvegarde isolée et consignez le délai nécessaire pour reprendre des soins en toute sécurité.
Les décideurs doivent prendre en compte à la fois les bénéfices immédiats et les obligations en aval. Les dépenses d'investissement ne sont qu'une partie du coût ; la formation, la maintenance, le remplacement, l'accessibilité et le traitement des plaintes peuvent déterminer si l'investissement reste utile.
Une analyse crédible des options comprend une alternative moins coûteuse et un scénario dans lequel la demande ou les performances attendues ne se concrétisent pas. La publication des hypothèses permet de réviser le plan sans masquer l'incertitude initiale.
Tiers et erreurs internes
Les prestataires de facturation, les laboratoires et les sous-traitants informatiques peuvent traiter des informations sensibles. Un partage accidentel, des autorisations excessives et une mauvaise gestion des départs peuvent créer une exposition évitable.
Exemple pratique : examinez un échantillon de contrats fournisseurs pour vérifier les clauses de notification des violations, de journalisation des accès, de sous-traitance et de suppression des données.
Les données probantes doivent être interprétées au bon niveau. Une amélioration constatée dans un établissement, un quartier ou une organisation peut ne pas se transposer à un autre doté d'infrastructures, d'effectifs, d'incitations ou d'une exposition au risque différents.
Les chefs de projet peuvent tester la transférabilité en recensant les conditions qui ont permis le succès d'une intervention antérieure et en vérifiant si elles existent localement. Si ce n'est pas le cas, adaptez la conception plutôt que de copier le résultat phare.
Un socle pratique de mesures de sécurité
Identité, chiffrement et correctifs
L'authentification multifacteur, les comptes individuels, l'accès fondé sur les rôles et le chiffrement réduisent les risques courants lorsqu'ils sont correctement mis en œuvre. Les correctifs doivent être priorisés en fonction de l'exposition et de la sécurité des patients, et pas seulement de l'ancienneté des logiciels.
Exemple pratique : imposez aux utilisateurs à privilèges des comptes distincts et révisez les accès des agents qui quittent l'organisation dans un délai de service défini.
Mobilisation des parties prenantes s'avère le plus utile avant que les grands choix ne soient arrêtés. La consultation peut mettre au jour des contraintes opérationnelles, des pratiques informelles et des effets distributifs absents des données administratives.
Consignez non seulement le nombre de personnes consultées, mais aussi les préoccupations qui ont modifié la conception. Lorsque les avis divergent, expliquez l'arbitrage ainsi que le mécanisme de recours ou de réclamation, dans une langue compréhensible par les personnes concernées.
Segmentation, surveillance et sauvegardes
Séparer les dispositifs cliniques des réseaux bureautiques peut limiter les déplacements latéraux. La centralisation des journaux et des sauvegardes testées facilitent la détection et la reprise, mais doivent être maintenues et auditées.
Exemple pratique : simulez la perte du serveur principal des dossiers et vérifiez qui peut accéder aux historiques de médication et comment les incidents sont remontés.
Une première étape utile consiste à distinguer la situation observable de sa cause présumée. Les équipes doivent documenter qui a fourni les éléments probants, quelle période ils couvrent et quelle autre explication pourrait produire le même schéma. Les recommandations sont ainsi plus défendables lorsque les circonstances changent.
Avant de décider, identifiez le décideur, les usagers concernés et le coût d'une erreur. Un petit pilote ou l'examen de cas comparables coûte souvent moins cher que l'adoption d'un système permanent sur la foi d'une présentation.
Liste de contrôle de la décision :
- Définir le problème et les personnes concernées.
- Confirmer la situation de référence et ses limites.
- Comparer au moins deux options réalisables.
- Désigner un responsable pour chaque risque majeur.
- Préciser un résultat mesurable et une date de revue.
Gouvernance et réponse aux incidents
Leadership clinique et décisions claires
La cybersécurité ne peut pas relever du seul service informatique. Les responsables cliniques doivent convenir de la durée d'indisponibilité acceptable, des procédures manuelles et des personnes habilitées à suspendre un système dangereux.
Exemple pratique : mettez en place une cellule de commandement des incidents réunissant des représentants cliniques, juridiques, de la communication et techniques.
La mise en œuvre doit commencer par une situation de référence et une description du flux de travail actuel. Sans cette référence, une amélioration ultérieure pourrait simplement refléter une demande différente, une hausse temporaire du financement ou un changement de reporting plutôt que l'effet de l'intervention elle-même.
Les responsabilités doivent être formulées en termes opérationnels : qui collecte l'information, qui approuve une dérogation et qui a le pouvoir d'arrêter un travail dangereux ou inefficace. La réponse doit être visible pour le personnel, les fournisseurs et les organes de contrôle.
Droit de la protection des données et services transfrontaliers
Les données de santé sont sensibles et les règles varient d'une juridiction à l'autre. Les contrats de télésanté devraient préciser les responsabilités du responsable du traitement, l'accès licite, l'hébergement, la conservation et les droits des patients.
Exemple pratique : avant de lancer un service transfrontalier, établissez une cartographie des flux de données et une analyse d'impact sur la vie privée au regard du droit applicable.
Les décideurs doivent prendre en compte à la fois les bénéfices immédiats et les obligations en aval. Les dépenses d'investissement ne sont qu'une partie du coût ; la formation, la maintenance, le remplacement, l'accessibilité et le traitement des plaintes peuvent déterminer si l'investissement reste utile.
Une analyse crédible des options comprend une alternative moins coûteuse et un scénario dans lequel la demande ou les performances attendues ne se concrétisent pas. La publication des hypothèses permet de réviser le plan sans masquer l'incertitude initiale.
Organismes publics et projets financés par les bailleurs
Intégrer la sécurité dans la passation des marchés
Un système d'information hospitalier financé par un bailleur devrait prévoir dans l'appel d'offres des exigences de sécurité, des tests de réception, un financement de la maintenance et des clauses de sortie du fournisseur.
Exemple pratique : évaluez les fournisseurs au regard de mesures de sécurité mesurables et exigez des tests indépendants avant la mise en service.
Les données probantes doivent être interprétées au bon niveau. Une amélioration constatée dans un établissement, un quartier ou une organisation peut ne pas se transposer à un autre doté d'infrastructures, d'effectifs, d'incitations ou d'une exposition au risque différents.
Les chefs de projet peuvent tester la transférabilité en recensant les conditions qui ont permis le succès d'une intervention antérieure et en vérifiant si elles existent localement. Si ce n'est pas le cas, adaptez la conception plutôt que de copier le résultat phare.
Mesurer la préparation et les progrès
Mesurez les délais de restauration testés, le taux d'application des correctifs, l'efficacité de la formation et les exercices de réponse aux incidents, et pas seulement les licences logicielles achetées.
Exemple pratique : un ministère de la Santé peut publier un tableau de bord sectoriel anonymisé et cibler son assistance sur les établissements présentant le risque clinique le plus élevé.
La consultation des parties prenantes est la plus utile avant que les choix majeurs ne soient arrêtés. Elle peut révéler des contraintes opérationnelles, des pratiques informelles et des effets redistributifs absents des données administratives.
Consignez non seulement le nombre de personnes consultées, mais aussi les préoccupations qui ont modifié la conception. Lorsque les avis divergent, expliquez l'arbitrage ainsi que le mécanisme de recours ou de réclamation, dans une langue compréhensible par les personnes concernées.
Exercice pratique de mise en œuvre : Réunissez un groupe pluridisciplinaire comprenant un responsable de service, un spécialiste technique, un représentant des finances et une personne en mesure de parler au nom des usagers visés. Donnez-leur une contrainte réaliste : un financement limité, des informations incomplètes et une décision à prendre dans un délai d'un mois. Demandez à chaque participant de proposer une action, une alternative et une raison pour laquelle l'option qu'il privilégie pourrait échouer. Convenez du plus petit test sans risque, de son budget, des éléments probants qui justifieraient une extension et de la condition qui déclencherait une suspension. Lors de la revue suivante, distinguez ce que l'équipe a réellement observé des hypothèses et des opinions. Documentez les raisons d'un changement de cap. Cet exercice est délibérément plus exigeant qu'un atelier de sensibilisation général, car il met à l'épreuve les droits de décision, la qualité des données probantes, la faisabilité opérationnelle et la capacité à réagir à des constats défavorables. Il peut être adapté à un établissement isolé ou à un programme multi-agences, sans prétendre que tous les contextes présentent les mêmes contraintes.
For ministries and project implementation units, the next step is to convert these principles into a short action plan. Identify one bottleneck, the evidence needed to verify it, the responsible official, the first corrective action and the date on which management will review the result. The Risalat Diagnostic Centre can support a structured initial discussion, while the programme categories provide routes for developing staff capability. Organisations requiring tailored support can request a proposal.
Sélection de sources d'origine pour une vérification approfondie :
- HHS : objectifs de performance en cybersécurité pour le secteur de la santé
- Cadre de cybersécurité du NIST
- OMS : Stratégie mondiale pour la santé numérique
Questions fréquentes
Que recouvre concrètement la cybersécurité en santé numérique ?
Cela consiste à faire des choix adaptés au contexte, fondés sur des informations fiables, des responsabilités claires et des résultats mesurables, plutôt que de s'en remettre à une seule technologie ou politique.
Comment une organisation devrait-elle engager un travail sur la cybersécurité en santé numérique ?
Établir une situation de référence, consulter les groupes concernés, comparer les options réalisables et désigner un responsable de la décision avant d'engager des ressources importantes.
Quels sont les principaux risques à gérer ?
Les risques courants sont des données de mauvaise qualité, des compétences insuffisantes, des coûts de fonctionnement cachés, des effets inégaux et l'absence de responsabilité pour les actions correctives.
Comment les équipes de projet peuvent-elles mesurer les résultats ?
Utiliser un petit nombre d'indicateurs de référence et de suivi, vérifier les données de manière indépendante lorsque c'est possible et rendre compte des limites en même temps que des réalisations.
Comment les organismes publics peuvent-ils appliquer ces enseignements ?
Intégrer l'approche dans la passation des marchés, les budgets, les sauvegardes, le reporting et l'exploitation à long terme, avec des responsables désignés et une revue de gestion périodique.
Regarder



- World Health Organization World Health Organization
- Cadre de passation des marchés et Règlement applicable aux projets Banque mondiale
Know people who should read this? Become an Ambassador or write with Risalat.
Partenaires de la réussite des projets depuis 2011 : diagnostics, conseil et apprentissage appliqué pour les ministères, les organismes publics et les équipes de projet.
Besoin d'aide pour passer à la pratique ?
Commencez par un diagnostic gratuit de 10 minutes ou échangez avec nos experts.