Datos clave
- Fechas
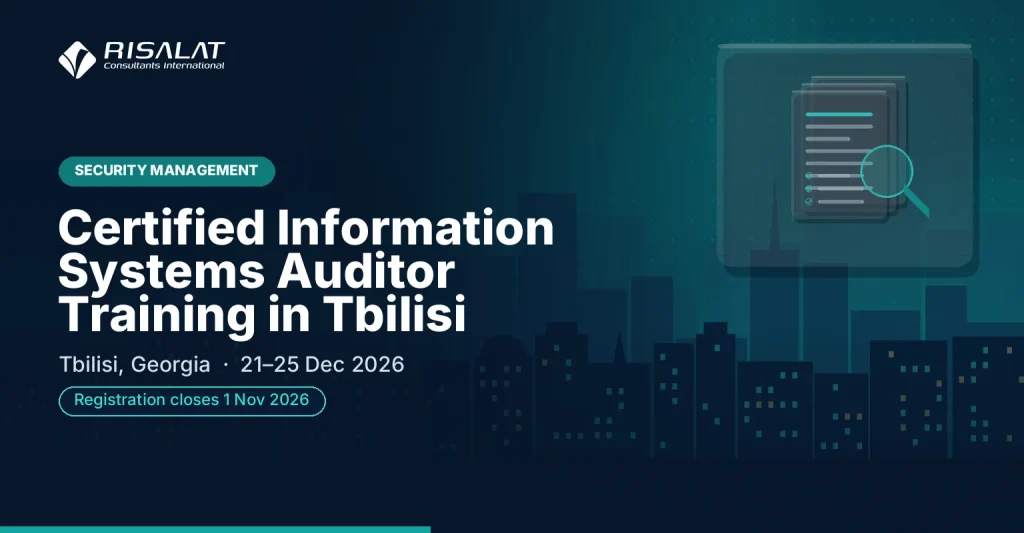
- 21–25 dic 2026 (5 días)
- Dónde
- Regus Tbilisi - Vazha Pshavela, Tiflis, Georgia
- Tarifa por participante
- 2.930 £ (GBP)
- Pago
- Mediante factura y transferencia bancaria
- Cierre de inscripciones
- 1 nov 2026
- Certificado
- Certificado de finalización
- Opción interna
- Impártalo para su equipo, en sus fechas
Descripción del programa
Este programa ofrece a los participantes conocimientos y herramientas prácticos en fraude, auditoría y control interno, centrados en lo que funciona en las instituciones públicas y en los proyectos financiados por donantes.
Impartido por Risalat Consultants International en Tiflis (Georgia), combina sesiones dirigidas por expertos, casos reales y trabajo en grupo, para que los participantes puedan aplicar lo aprendido en su propia institución.
El programa fortalece la capacidad institucional en
- Normas, directrices y códigos de ética de la auditoría de sistemas de información
- Tipos de auditorías, evaluaciones y revisiones
- Planificación de la auditoría basada en riesgos
- Tipos de controles y consideraciones
- Gestión de proyectos de auditoría
- Metodología de pruebas y muestreo de auditoría
- Técnicas de obtención de evidencias de auditoría
- Analítica de datos de auditoría
- Evaluación de riesgos de fraude y registros de riesgos de fraude
- Diseño y prueba de los controles internos
- El modelo de las Tres Líneas y el papel de la supervisión
- Planificación, evidencia y documentación de la auditoría
Está diseñado para profesionales y directivos del sector de los sistemas de información, expertos en gestión de riesgos de información y operativos, especialistas en seguridad de infraestructuras de TI y otras personas que deseen adquirir competencias prácticas y actualizadas en fraude, auditoría y control interno.
La importancia creciente de la auditoría certificada de sistemas de información
Se espera que los organismos públicos y los proyectos financiados por donantes demuestren que los fondos se utilizan para el fin previsto. Los auditores, los órganos de control y los financiadores miran cada vez más allá de los estados financieros, hacia los controles, los registros y los comportamientos que los sustentan.
Las debilidades de fraude y de control rara vez obedecen a un único fallo. Crecen donde las funciones no están claras, los registros están incompletos y no se da seguimiento a las señales de alerta. Los equipos que entienden cómo se produce el fraude y cómo lo detienen los controles protegen tanto a su institución como a las personas a las que sirve.
Las organizaciones necesitan cada vez más profesionales capaces de:
- Identificar y calificar los riesgos de fraude y de control en sus propios procesos
- Diseñar controles proporcionados y verificables
- Reunir y documentar evidencias de auditoría fiables
- Reconocer pronto las señales de alerta y escalarlas correctamente
- Convertir las observaciones en acciones prácticas y acordadas
Unos sistemas sólidos de prevención del fraude, auditoría y control interno ayudan a las organizaciones a:
- Reducir las pérdidas y los gastos no admisibles
- Superar las auditorías externas con menos observaciones
- Reforzar la confianza de los financiadores y la ciudadanía
- Responder a las denuncias de forma justa y documentada
Este programa de Auditor Certificado de Sistemas de Información reúne estos elementos en un formato práctico, para que los participantes comprendan no solo en qué consisten las buenas prácticas, sino también cómo introducirlas en su propio contexto, con las personas y los recursos de que disponen.
¿Quién debería asistir a esta formación de Auditor Certificado de Sistemas de Información?
Este programa está dirigido a:
- Profesionales y directivos del sector de los sistemas de información
- Expertos en gestión de riesgos de información y operativos
- Especialistas en seguridad de infraestructuras de TI
- Profesionales del control interno y de la auditoría de sistemas de información
- Auditores internos y responsables de auditoría
- Gerentes financieros y contables
- Responsables de cumplimiento y riesgos
- Responsables y gerentes de contratación
- Gerentes de proyectos y programas
- Personal de unidades de ejecución de proyectos (UEP)
- Miembros de comités de auditoría y de consejos de administración
- Inspectores y personal de órganos de supervisión
El programa es adecuado tanto para profesionales con experiencia como para quienes asumen nuevas responsabilidades. Se fomentan los grupos que mezclan instituciones y países, porque los participantes aprenden mucho de la experiencia de los demás.
Marque lo que su equipo necesita ser capaz de hacer.
Objetivos de la formación de Auditor Certificado de Sistemas de Información
Al completar con éxito esta formación de Auditor Certificado de Sistemas de Información, los participantes serán capaces de:
- Metas y objetivos de la auditoría interna de sistemas de información
- Papel de la auditoría de TI en el sistema de control interno
- Técnicas eficaces de planificación de la auditoría de TI
- Formas de recopilar información y evidencias relacionadas con la auditoría
- Métodos para evaluar el sistema de control interno de TI
- Gestión de riesgos de información y auditoría de la seguridad de la información
- Explicar cómo y por qué se produce el fraude, utilizando modelos reconocidos de riesgo de fraude
- Realizar una evaluación de riesgos de fraude y de control de un proceso real
- Vincular los controles con los riesgos mediante el modelo de las Tres Líneas
- Planificar una auditoría o revisión y elegir las pruebas adecuadas
Cada objetivo se practica durante el programa mediante ejercicios, casos o trabajo en grupo, de modo que los participantes salgan siendo capaces de hacerlo, no solo de describirlo.
Contenido y estructura del programa
- Normas, directrices y códigos de ética de la auditoría de sistemas de información
- Metodología de pruebas y muestreo de auditoría
- Leyes, reglamentos y normas del sector
- Programa y principios de privacidad
- Aseguramiento y gestión de la calidad de TI
- Pruebas de preparación e implantación de sistemas
- Gestión de activos de TI
- Tipos de auditorías, evaluaciones y revisiones
- Técnicas de obtención de evidencias de auditoría
- Estructura organizativa, gobernanza de TI y estrategia de TI
- Gobernanza y clasificación de datos
- Gobernanza y gestión de proyectos
- Gestión de la configuración de la implantación y de las versiones
- Programación de tareas y automatización de procesos de producción
- Planificación de la auditoría basada en riesgos
- Analítica de datos de auditoría
- Políticas, normas, procedimientos y prácticas de TI
- Gestión de recursos de TI
- Caso de negocio y análisis de viabilidad
- Migración de sistemas, despliegue de infraestructuras y conversión de datos
- Interfaces de sistemas
- Tipos de controles y consideraciones
- Técnicas de elaboración de informes y comunicación
- Arquitectura empresarial y consideraciones
- Gestión de proveedores de TI
- Metodologías de desarrollo de sistemas
- Revisión posterior a la implantación
- TI en la sombra (shadow IT) e informática de usuario final
- Gestión de proyectos de auditoría
- Aseguramiento y mejora de la calidad del proceso de auditoría
- Gestión de riesgos empresariales
- Seguimiento del desempeño de TI y elaboración de informes
- Identificación y diseño de controles
- Componentes de TI
- Gestión de la disponibilidad y la capacidad de los sistemas
Contenido completo día a día
El programa dura 5 días. Cada jornada combina aportaciones de expertos, trabajo práctico y un taller o estudio de caso de cierre:
- Primer día: Cómo se produce el fraude y por qué es importante
- Segundo día: Evaluación del riesgo de fraude
- Tercer día: Los controles y el modelo de las tres líneas
- Cuarto día: Detección, auditoría e investigación
- Quinto día: Informes, seguimiento y planificación de acciones
Contenido completo día a día
Primer día | Cómo se produce el fraude y por qué es importante
- Normas, directrices y códigos de ética de la auditoría de sistemas de información
- Metodología de pruebas y muestreo de auditoría
- Leyes, reglamentos y normas del sector
- Programa y principios de privacidad
- Aseguramiento y gestión de la calidad de TI
- Pruebas de preparación e implantación de sistemas
- Gestión de activos de TI
- Gestión de problemas e incidentes
Taller: Cómo se produce el fraude y por qué es importante: aplicación en su institución
Trabajando en grupos pequeños, los participantes aplican los métodos del día a ejemplos de sus propias instituciones y acuerdan los siguientes pasos prácticos.
Segundo día | Evaluación del riesgo de fraude
- Tipos de auditorías, evaluaciones y revisiones
- Técnicas de obtención de evidencias de auditoría
- Estructura organizativa, gobernanza de TI y estrategia de TI
- Gobernanza y clasificación de datos
- Gobernanza y gestión de proyectos
- Gestión de la configuración de la implantación y de las versiones
- Programación de tareas y automatización de procesos de producción
- Gestión de cambios, configuración y parches de TI
Taller: Evaluación del riesgo de fraude: aplicación en su institución
Trabajando en grupos pequeños, los participantes aplican los métodos del día a ejemplos de sus propias instituciones y acuerdan los siguientes pasos prácticos.
Tercer día | Controles y el modelo de las tres líneas
- Planificación de la auditoría basada en riesgos
- Analítica de datos de auditoría
- Políticas, normas, procedimientos y prácticas de TI
- Gestión de recursos de TI
- Caso de negocio y análisis de viabilidad
- Migración de sistemas, despliegue de infraestructuras y conversión de datos
- Interfaces de sistemas
- Gestión de registros operativos
Estudio de caso: los controles y el modelo de las tres líneas en la práctica
Los participantes analizan un caso realista, comparan las decisiones tomadas con las buenas prácticas y extraen lecciones que pueden aplicar en su propio contexto.
Cuarto día | Detección, auditoría e investigación
- Tipos de controles y consideraciones
- Técnicas de elaboración de informes y comunicación
- Arquitectura empresarial y consideraciones
- Gestión de proveedores de TI
- Metodologías de desarrollo de sistemas
- Revisión posterior a la implantación
- TI en la sombra (shadow IT) e informática de usuario final
- Gestión de los niveles de servicio de TI
Taller: Detección, auditoría e investigación: aplicación en su institución
Trabajando en grupos pequeños, los participantes aplican los métodos del día a ejemplos de sus propias instituciones y acuerdan los siguientes pasos prácticos.
Quinto día | Informes, seguimiento y planificación de acciones
- Gestión de proyectos de auditoría
- Aseguramiento y mejora de la calidad del proceso de auditoría
- Gestión de riesgos empresariales
- Seguimiento del desempeño de TI y elaboración de informes
- Identificación y diseño de controles
- Componentes de TI
- Gestión de la disponibilidad y la capacidad de los sistemas
- Gestión de bases de datos
Ejercicio final: plan de acción de Auditor Certificado de Sistemas de Información para su institución
Los participantes integran lo aprendido durante la semana en un plan de acción para su propia institución, con prioridades, responsables y primeros pasos, y lo presentan para recibir comentarios de sus pares y de los facilitadores.
- Transacción
- Registro
- Control
- Evidencia
- Opinión
Metodología de la formación de Auditor Certificado de Sistemas de Información
La designación CISA (Certified Information Systems Auditor) es una certificación reconocida mundialmente para los profesionales de control, aseguramiento y seguridad de la auditoría de sistemas de información. Contar con la certificación CISA acredita su experiencia, sus competencias y sus conocimientos en auditoría, y demuestra que es capaz de evaluar vulnerabilidades, informar sobre el cumplimiento y establecer controles en la empresa. La CISA goza de un reconocimiento de primer nivel mundial, lo que la convierte en una certificación que los contables con orientación tecnológica sin duda considerarían. La formación de Auditor Certificado de Sistemas de Información en Tiflis (Georgia) se ha diseñado para proporcionar toda la base teórica y las competencias prácticas necesarias en la auditoría de TI. El programa de estudios se ha elaborado a partir del programa de certificación CISA, por lo que ofrece toda la información y los conocimientos esenciales para que los participantes puedan optar a la certificación. La formación de Auditor Certificado de Sistemas de Información en Tiflis (Georgia) se impartirá según los principios de un taller, con clases magistrales, estudios de caso y ejemplos prácticos interactivos. Se presentarán modelos pertinentes para ilustrar la aplicación de cada herramienta en un entorno operativo. Se explicarán y analizarán preguntas de muestra de exámenes CISA anteriores. Al finalizar la parte teórica se realizará un examen de prueba. Cada punto de aprendizaje se reforzará con ejercicios prácticos.
El programa combina:
- Sesiones dirigidas por expertos sobre la práctica actual
- Estudios de caso regionales e internacionales
- Trabajo en grupo y ejercicios prácticos
- Simulaciones y juegos de rol cuando proceda
- Análisis de los desafíos propios de los participantes
- Aprendizaje entre pares de distintas instituciones y países
- Herramientas y plantillas prácticas para llevar al trabajo
- Reflexión diaria y planificación de acciones
Antes del programa, una breve evaluación previa ayuda a los facilitadores a comprender la función y las prioridades de cada participante, para adaptar los ejemplos y ejercicios al grupo. Cada jornada termina con una breve reflexión en la que los participantes anotan lo que aplicarán en su trabajo.
Preparación para la certificación y el examen
Cuando el programa prepara a los participantes para un certificado o examen profesional, las sesiones siguen el cuerpo de conocimientos y el formato de examen publicados por la entidad certificadora. Los participantes practican con preguntas de tipo examen, repasan sus puntos débiles con los facilitadores y se marchan con un plan de estudio personal para las semanas previas al examen.
- Presentación de la certificación, sus requisitos y el formato del examen
- Repaso estructurado del cuerpo de conocimientos
- Preguntas de práctica de tipo examen con explicaciones
- Gestión del tiempo y técnica de examen
- Plan de estudio personal y lecturas recomendadas
2.930 £ por participante · factura y transferencia bancaria · descuento para grupos de 5 o más personas
Cinco o más personas de una misma organización: solicite la tarifa de grupo al pedir la factura.
Diez o más: una versión interna para su institución puede costar menos por persona. Solicite un presupuesto para una formación interna.
Resultados esperados
Al completar esta formación de Auditor Certificado de Sistemas de Información, los participantes serán capaces de:
- Evaluar los riesgos de fraude y de control en sus propios procesos
- Diseñar y probar controles proporcionados
- Reconocer las señales de alerta y escalarlas correctamente
- Documentar evidencias fiables
- Comunicar observaciones que den lugar a acciones acordadas
- Liderar mejoras prácticas en su institución
Los participantes se marchan con un plan de acción personal y herramientas prácticas que pueden utilizar en su institución desde la primera semana de regreso. Las instituciones que envían a varios participantes pueden aprovechar el programa para acordar métodos y plantillas comunes entre equipos, lo que facilita mantener las mejoras.
Aplicación institucional de la formación de Auditor Certificado de Sistemas de Información
Este programa ayuda a las organizaciones a fortalecer:
- Gestión de los riesgos de fraude y corrupción
- Marcos de control interno
- Mecanismos de auditoría y supervisión
- Seguimiento de las observaciones de auditoría
- Integridad y canales de denuncia
Los participantes regresan con herramientas prácticas para mejorar:
- Registros de riesgos y mapas de controles
- Planificación y pruebas de auditoría
- Evidencia y documentación
- Informes a la dirección y a los consejos
- Prevención de gastos no admisibles
El programa está concebido para que el aprendizaje pase del aula a la institución. Siempre que es posible, los participantes trabajan con sus propios procesos y documentos, y se marchan con un plan de acción que sus responsables pueden revisar y respaldar.
Pertinencia y aplicación regionales
Europa
Las instituciones europeas aplican la gestión del fraude, la auditoría y el control interno dentro de marcos normativos detallados y agendas de reforma. Los participantes de Europa pueden comparar su práctica con la de colegas de otras regiones y comprobar cómo funcionan los métodos consolidados en condiciones diferentes.
África
En toda África, los ministerios, organismos y equipos de proyecto que trabajan en fraude, auditoría y control interno operan cada vez más junto a programas financiados por donantes que exigen sistemas y evidencias claros. El programa ayuda a los participantes a adaptar las buenas prácticas a las instituciones y los recursos con los que trabajan.
Oriente Medio
En Oriente Medio, las estrategias nacionales de desarrollo y los planes de diversificación imponen exigencias crecientes en materia de fraude, auditoría y control interno. Los participantes estudian cómo desarrollar dentro de los organismos públicos y las empresas las capacidades que estos planes requieren.
Asia
Las instituciones de toda Asia combinan un rápido crecimiento con ambiciosos programas de modernización. Los participantes de Asia pueden compartir su experiencia en el escalamiento rápido de sistemas y conocer los enfoques utilizados en otros lugares.
Pacífico
Los pequeños Estados insulares y del Pacífico afrontan limitaciones particulares de tamaño, distancia y capacidad. El programa destaca enfoques prácticos y proporcionados en materia de fraude, auditoría y control interno, adecuados para instituciones más pequeñas.
Celebrar el programa en Tiflis (Georgia) reúne a los participantes lejos de sus presiones cotidianas, que pueden así comparar cómo se gestionan el fraude, la auditoría y el control interno en contextos diferentes. El mismo programa también puede impartirse de forma interna para una sola institución, en su propio país o en línea, con casos extraídos de su trabajo actual.
Perfil del país anfitrión: Georgia
Programas, talleres, visitas técnicas y cursos de formación en Tiflis, Georgia, de Risalat Consultants International
Estudiar fuera de su país ofrece a los participantes tiempo para concentrarse, una mirada nueva sobre su propia institución y la oportunidad de crear una red con colegas de otros países.
El programa se celebra en Regus Tbilisi – Vazha Pshavela.
Entregables de la formación de Auditor Certificado de Sistemas de Información
Los participantes reciben apoyo antes, durante y después del programa, de modo que la preparación, el aprendizaje y el seguimiento formen una experiencia continua.
Antes del programa
- Evaluación previa del participante
- Evaluación de la preparación para la certificación de Auditor Certificado de Sistemas de Información
- Paquete de recursos de la formación de Auditor Certificado de Sistemas de Información
- Materiales de lectura preparatoria
- Apoyo y asesoramiento gratuitos para el visado
- Recogida en el aeropuerto y asistencia de bienvenida
- Alojamiento con desayuno
- Cena de bienvenida y networking
Durante el programa
- Kit de formación de Risalat (bolsa, botella, taza, camiseta, gorra, funda de pasaporte, bolígrafos, cuaderno, imán y llavero)
- Manual completo de la formación de Auditor Certificado de Sistemas de Información
- Plantilla de registro de riesgos de fraude
- Matriz de mapeo de controles
- Lista de verificación de evidencias de auditoría
- Registro de seguimiento de observaciones
- Talleres prácticos y simulaciones
- Debates en grupo y aprendizaje entre pares
- Almuerzo y refrigerios diarios
- Acceso completo a las instalaciones de la sede de formación
- Mini Pad / tableta con materiales didácticos digitales
- Visita de campo (cuando proceda)
- Recorrido turístico por la ciudad
Después del programa
- Certificado de finalización
- Reconocimiento a la participación en programas de Risalat
- Materiales de consulta posteriores a la formación
- Guía de autoevaluación del riesgo de fraude
- Lista de verificación de pruebas de control
- Apoyo posterior a la formación y orientación de seguimiento
- Informe del programa
Las instituciones también pueden solicitar una versión interna a medida de este programa, impartida en sus instalaciones o en línea. Solicite una propuesta.
Retos habituales en la auditoría certificada de sistemas de información y cómo ayuda esta formación
¿Cómo pueden las instituciones identificar y valorar los riesgos de fraude y de control en sus propios procesos?
El programa aborda esta cuestión directamente el primer día (Cómo se produce el fraude y por qué es importante), en el que los participantes practican los métodos correspondientes, los adaptan a su propia institución y los incorporan a su plan de acción.
¿Cómo pueden las instituciones diseñar controles proporcionados y verificables?
El programa aborda esta cuestión directamente el segundo día (Evaluación del riesgo de fraude), en el que los participantes practican los métodos correspondientes, los adaptan a su propia institución y los incorporan a su plan de acción.
¿Cómo pueden las instituciones reunir y documentar evidencias de auditoría fiables?
El programa aborda esta cuestión directamente el tercer día (Los controles y el modelo de las tres líneas), en el que los participantes practican los métodos correspondientes, los adaptan a su propia institución y los incorporan a su plan de acción.
¿Cómo pueden las instituciones detectar a tiempo las señales de alerta y escalarlas correctamente?
El programa aborda esta cuestión directamente el cuarto día (Detección, auditoría e investigación), en el que los participantes practican los métodos correspondientes, los adaptan a su propia institución y los incorporan a su plan de acción.
¿Cómo pueden las instituciones convertir las conclusiones en acciones prácticas y consensuadas?
El programa aborda esta cuestión directamente el quinto día (Informes, seguimiento y planificación de acciones), en el que los participantes practican los métodos correspondientes, los adaptan a su propia institución y los incorporan a su plan de acción.
Preguntas frecuentes
¿Cuándo y dónde se celebra el programa de Auditor Certificado de Sistemas de Información?
Se celebra del 21 al 25 de diciembre de 2026 en Tiflis, Georgia (Regus Tbilisi – Vazha Pshavela). El plazo de inscripción figura en la parte superior de esta página.
¿Quién debería asistir?
El programa está diseñado para profesionales y directivos del sector de los sistemas de información, expertos en gestión de riesgos de información y operativos, especialistas en seguridad de infraestructuras de TI, profesionales del control interno y de la auditoría de sistemas de información, y otras personas que deseen adquirir competencias prácticas en fraude, auditoría y control interno.
¿Recibiré un certificado?
Sí. Los participantes que completan el programa reciben un Certificado de finalización de Risalat Consultants International.
¿Puede impartirse este programa solo para nuestra institución?
Sí. Podemos impartir una versión interna a medida en sus instalaciones, en otra ciudad o en línea, construida en torno a sus propios casos. Utilice la solicitud de propuesta de esta página.
¿Necesito experiencia previa en fraude, auditoría y control interno?
No se requiere formación especializada más allá de la experiencia en un puesto afín. Una breve evaluación previa ayuda a los facilitadores a adaptar las sesiones al grupo.
Todos los programas en TiflisMás programas de gestión de la seguridad
Por qué Tiflis para este programa
Tiflis es conocida por sus centros de servicios públicos y sus reformas contra la corrupción, y ofrece facilidades de visado a muchos países.
La formación de Auditor Certificado de Sistemas de Información en Tiflis, en diciembre de 2026, reúne a funcionarios y profesionales de toda la región del Cáucaso y de otros lugares. Las sesiones combinan breves exposiciones, estudios de caso y trabajo en grupo sobre los propios expedientes de los participantes, y a petición puede añadirse una visita de estudio a instituciones de la ciudad.
Cómo llegar: Aeropuerto Internacional de Tiflis (TBS).
Compruebe si necesita visado con el Verificador de visados gratuito y solicite una carta de invitación una vez inscrito.
El mismo tema en otras ciudades
Otros programas en Tiflis
- Formación en Normas Internacionales de Contabilidad del Sector Público en Tiflis
- Curso de Normas Internacionales de Información Financiera (NIIF) en Tiflis
- Formación en gestión financiera para instituciones sanitarias en Tiflis
- Formación en planificación estratégica, seguimiento y evaluación de la atención sanitaria
- Taller de gestión & administración hospitalaria
Más cursos de formación en Georgia · Todos los programas en Asia · Calendario de formación completo