Points clés
- Dates
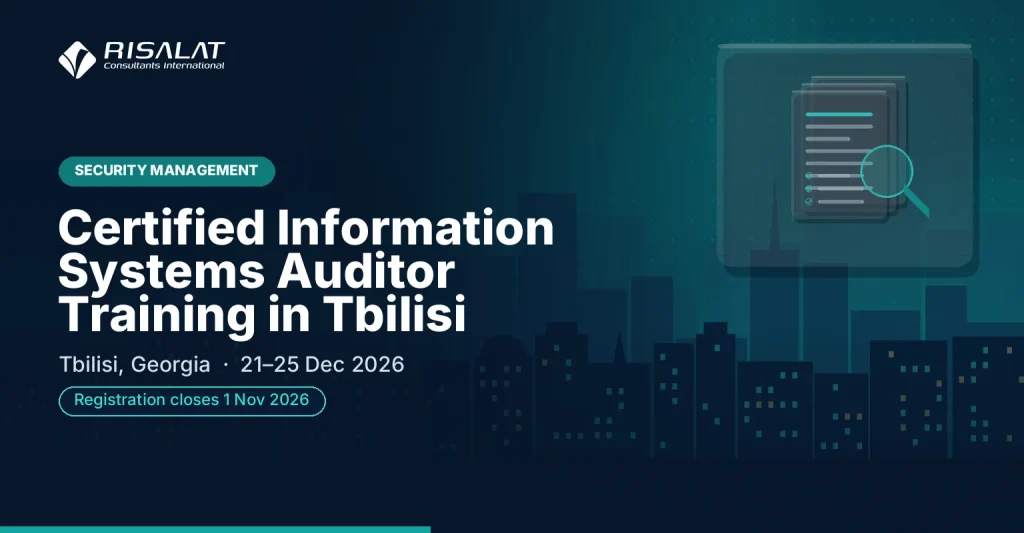
- 21–25 déc. 2026 (5 jours)
- Lieu
- Regus Tbilisi - Vazha Pshavela, Tbilissi, Géorgie
- Frais par participant
- 2 930 £ (GBP)
- Paiement
- Sur facture et par virement bancaire
- Clôture des inscriptions
- 1 nov. 2026
- Certificat
- Certificat de participation
- Option intra
- Organisez-le pour votre équipe, à vos dates
Présentation du programme
Ce programme apporte aux participants des connaissances et des outils pratiques en matière de fraude, d'audit et de contrôle interne, en mettant l'accent sur ce qui fonctionne dans les institutions publiques et les projets financés par les bailleurs.
Dispensé par Risalat Consultants International à Tbilissi (Géorgie), il associe sessions animées par des experts, cas réels et travaux de groupe, afin que les participants puissent appliquer ce qu'ils apprennent dans leur propre institution.
Le programme renforce les capacités institutionnelles en matière de
- Normes, lignes directrices et codes de déontologie de l'audit des SI
- Types d'audits, d'évaluations et de revues
- Planification de l'audit fondée sur les risques
- Types de contrôles et points d'attention
- Gestion des projets d'audit
- Méthodologie des tests et de l'échantillonnage d'audit
- Techniques de collecte des éléments probants d'audit
- Analyse de données d'audit
- Évaluation des risques de fraude et registres des risques de fraude
- Conception et test des contrôles internes
- Le modèle des trois lignes et le rôle du contrôle
- Planification de l'audit, preuves et documentation
Il s'adresse aux professionnels et cadres du secteur des systèmes d'information, aux experts de la gestion des risques informationnels & opérationnels, aux spécialistes de la sécurité des infrastructures informatiques, et à toute personne souhaitant acquérir des compétences pratiques et actuelles en matière de fraude, d'audit et de contrôle interne.
L'importance croissante de l'audit des systèmes d'information (CISA)
Les organismes publics et les projets financés par les bailleurs doivent démontrer que les fonds sont utilisés aux fins prévues. Les auditeurs, les organes de contrôle et les bailleurs regardent de plus en plus au-delà des états financiers, vers les contrôles, les registres et les comportements qui les sous-tendent.
Les faiblesses en matière de fraude et de contrôle proviennent rarement d'une défaillance unique. Elles se développent là où les rôles sont flous, les registres incomplets et les signaux d'alerte non suivis. Les équipes qui comprennent comment la fraude se produit, et comment les contrôles l'empêchent, protègent à la fois leur institution et les personnes qu'elle sert.
Les organisations ont de plus en plus besoin de professionnels capables de :
- Identifier et coter les risques de fraude et de contrôle dans leurs propres processus
- Concevoir des contrôles proportionnés et testables
- Recueillir et documenter des preuves d'audit fiables
- Repérer tôt les signaux d'alerte et les signaler correctement
- Transformer les constats en actions concrètes et convenues
Des systèmes solides de lutte contre la fraude, d'audit et de contrôle interne aident les organisations à :
- Réduire les pertes et les dépenses inéligibles
- Réussir les audits externes avec moins de constats
- Renforcer la confiance des bailleurs et des citoyens
- Traiter les allégations de manière équitable et documentée
Ce programme Certified Information Systems Auditor réunit ces éléments dans un format pratique, afin que les participants comprennent non seulement à quoi ressemblent les bonnes pratiques, mais aussi comment les introduire dans leur propre contexte, avec les personnes et les ressources dont ils disposent.
À qui s'adresse cette formation Certified Information Systems Auditor ?
Ce programme s'adresse à :
- Professionnels et cadres du secteur des systèmes d'information
- Experts de la gestion des risques informationnels & opérationnels
- Spécialistes de la sécurité des infrastructures informatiques
- Professionnels du contrôle interne & de l'audit des systèmes d'information
- Auditeurs internes et responsables d'audit
- Responsables financiers et comptables
- Responsables de la conformité et des risques
- Responsables et chargés de la passation des marchés
- Gestionnaires de projets et de programmes
- Personnel des unités de gestion de projet (UGP)
- Membres des comités d'audit et des conseils d'administration
- Inspecteurs et personnel des organes de contrôle
Le programme convient aussi bien aux professionnels expérimentés qu’à ceux qui prennent de nouvelles responsabilités. Les groupes réunissant plusieurs institutions et pays sont encouragés, car les participants apprennent beaucoup de l’expérience des autres.
Cochez ce que votre équipe doit être capable de faire.
Objectifs de la formation Certified Information Systems Auditor
À l'issue de cette formation Certified Information Systems Auditor, les participants seront en mesure de :
- Buts et objectifs de l'audit interne des systèmes d'information
- Rôle de l'audit informatique dans le système de contrôle interne
- Techniques efficaces de planification de l'audit informatique
- Moyens de collecte des informations et des éléments probants liés à l'audit
- Méthodes d'évaluation du système de contrôle interne informatique
- Gestion des risques informationnels et audit de la sécurité de l'information
- Expliquer comment et pourquoi la fraude se produit, à l'aide de modèles reconnus de risque de fraude
- Réaliser une évaluation des risques de fraude et de contrôle sur un processus réel
- Rattacher les contrôles aux risques selon le modèle des trois lignes
- Planifier un audit ou un examen et choisir les tests appropriés
Chaque objectif est mis en pratique pendant le programme à travers des exercices, des études de cas ou des travaux de groupe, afin que les participants repartent capables de le faire, et pas seulement de le décrire.
Contenu et structure du programme
- Normes, lignes directrices et codes de déontologie de l'audit des SI
- Méthodologie des tests et de l'échantillonnage d'audit
- Lois, réglementations et normes sectorielles
- Programme et principes de protection de la vie privée
- Assurance qualité et gestion de la qualité informatique
- Tests de préparation et de mise en œuvre des systèmes
- Gestion des actifs informatiques
- Types d'audits, d'évaluations et de revues
- Techniques de collecte des éléments probants d'audit
- Structure organisationnelle, gouvernance informatique et stratégie informatique
- Gouvernance et classification des données
- Gouvernance et gestion de projet
- Gestion de la mise en œuvre, de la configuration et des mises en production
- Ordonnancement des tâches et automatisation des processus de production
- Planification de l'audit fondée sur les risques
- Analyse de données d'audit
- Politiques, normes, procédures et pratiques informatiques
- Gestion des ressources informatiques
- Analyse de rentabilité et étude de faisabilité
- Migration des systèmes, déploiement des infrastructures et conversion des données
- Interfaces des systèmes
- Types de contrôles et points d'attention
- Techniques de rédaction des rapports et de communication
- Architecture d'entreprise et points d'attention
- Gestion des fournisseurs informatiques
- Méthodologies de développement des systèmes
- Revue post-mise en œuvre
- Informatique fantôme (shadow IT) et informatique de l'utilisateur final
- Gestion des projets d'audit
- Assurance qualité et amélioration du processus d'audit
- Gestion des risques de l'entreprise
- Suivi et reporting de la performance informatique
- Identification et conception des contrôles
- Composants informatiques
- Gestion de la disponibilité et de la capacité des systèmes
Contenu détaillé jour par jour
Le programme se déroule sur 5 jours. Chaque journée associe apports d'experts, travail pratique et un atelier ou une étude de cas de clôture :
- Premier jour : comment la fraude se produit et pourquoi elle compte
- Deuxième jour : évaluation des risques de fraude
- Troisième jour : les contrôles et le modèle des trois lignes
- Quatrième jour : détection, audit et enquête
- Cinquième jour : rapport, suivi et plan d'action
Contenu détaillé jour par jour
Jour 1 | Comment survient la fraude et pourquoi c'est important
- Normes, lignes directrices et codes de déontologie de l'audit des SI
- Méthodologie des tests et de l'échantillonnage d'audit
- Lois, réglementations et normes sectorielles
- Programme et principes de protection de la vie privée
- Assurance qualité et gestion de la qualité informatique
- Tests de préparation et de mise en œuvre des systèmes
- Gestion des actifs informatiques
- Gestion des problèmes et des incidents
Atelier : comment la fraude se produit et pourquoi elle compte, application à votre institution
En petits groupes, les participants appliquent les méthodes du jour à des exemples tirés de leurs institutions et conviennent d'étapes concrètes pour la suite.
Jour 2 | Évaluation des risques de fraude
- Types d'audits, d'évaluations et de revues
- Techniques de collecte des éléments probants d'audit
- Structure organisationnelle, gouvernance informatique et stratégie informatique
- Gouvernance et classification des données
- Gouvernance et gestion de projet
- Gestion de la mise en œuvre, de la configuration et des mises en production
- Ordonnancement des tâches et automatisation des processus de production
- Gestion des changements, de la configuration et des correctifs informatiques
Atelier : évaluation des risques de fraude, application à votre institution
En petits groupes, les participants appliquent les méthodes du jour à des exemples tirés de leurs institutions et conviennent d'étapes concrètes pour la suite.
Jour 3 | Les contrôles et le modèle des trois lignes
- Planification de l'audit fondée sur les risques
- Analyse de données d'audit
- Politiques, normes, procédures et pratiques informatiques
- Gestion des ressources informatiques
- Analyse de rentabilité et étude de faisabilité
- Migration des systèmes, déploiement des infrastructures et conversion des données
- Interfaces des systèmes
- Gestion des journaux d'exploitation
Étude de cas : les contrôles et le modèle des trois lignes en pratique
Les participants analysent un cas réaliste, comparent les choix effectués aux bonnes pratiques et en tirent des enseignements applicables à leur propre contexte.
Jour 4 | Détection, audit et enquête
- Types de contrôles et points d'attention
- Techniques de rédaction des rapports et de communication
- Architecture d'entreprise et points d'attention
- Gestion des fournisseurs informatiques
- Méthodologies de développement des systèmes
- Revue post-mise en œuvre
- Informatique fantôme (shadow IT) et informatique de l'utilisateur final
- Gestion des niveaux de service informatiques
Atelier : détection, audit et enquête, application à votre institution
En petits groupes, les participants appliquent les méthodes du jour à des exemples tirés de leurs institutions et conviennent d'étapes concrètes pour la suite.
Jour 5 | Reporting, suivi et plan d'action
- Gestion des projets d'audit
- Assurance qualité et amélioration du processus d'audit
- Gestion des risques de l'entreprise
- Suivi et reporting de la performance informatique
- Identification et conception des contrôles
- Composants informatiques
- Gestion de la disponibilité et de la capacité des systèmes
- Gestion des bases de données
Exercice de synthèse : plan d'action Certified Information Systems Auditor pour votre institution
Les participants synthétisent la semaine dans un plan d'action pour leur institution, avec des priorités, des responsables et des premières étapes, puis le présentent à leurs pairs et aux animateurs pour recueillir leurs retours.
- Opération
- Enregistrement
- Contrôle
- Données probantes
- Opinion
Méthodologie de la formation Certified Information Systems Auditor
Le titre CISA (Certified Information Systems Auditor) est une certification reconnue dans le monde entier pour les professionnels de l'audit, du contrôle, de l'assurance et de la sécurité des systèmes d'information. Être certifié CISA atteste de votre expérience, de vos compétences et de vos connaissances en audit, et démontre votre capacité à évaluer les vulnérabilités, à rendre compte de la conformité et à mettre en place des contrôles au sein de l'entreprise. Le CISA jouit d'une reconnaissance internationale, ce qui en fait une certification que les comptables tournés vers l'informatique envisageront sans hésiter. La formation Certified Information Systems Auditor à Tbilissi (Géorgie) a été conçue pour fournir toutes les bases théoriques et les compétences pratiques nécessaires en audit informatique. Le programme s'appuie sur le référentiel de la certification CISA et apporte ainsi aux participants l'ensemble des informations et connaissances essentielles pour se présenter à la certification. La formation Certified Information Systems Auditor à Tbilissi (Géorgie) se déroulera selon les principes de l'atelier, avec des exposés formels, des études de cas et des exemples commentés interactifs. Des modèles pertinents illustreront l'application de chaque outil dans un environnement opérationnel. Des questions tirées d'anciens examens CISA seront expliquées et commentées. Un examen blanc aura lieu à l'issue de la partie théorique. Chaque point d'apprentissage sera consolidé par des exercices pratiques.
Le programme associe :
- Sessions animées par des experts sur les pratiques actuelles
- Études de cas régionales et internationales
- Travaux de groupe et exercices pratiques
- Simulations et jeux de rôle le cas échéant
- Discussion des défis rencontrés par les participants dans l'exercice de leurs fonctions
- Apprentissage entre pairs, d'institutions et de pays différents
- Des outils et modèles pratiques à réutiliser au travail
- Réflexion quotidienne et plan d'action
Avant le programme, une courte pré-évaluation aide les animateurs à comprendre le rôle et les priorités de chaque participant, afin d’adapter les exemples et les exercices au groupe. Chaque journée se termine par une brève réflexion au cours de laquelle les participants notent ce qu’ils appliqueront dans leur travail.
Préparation à la certification et à l'examen
Lorsque le programme prépare les participants à un certificat ou à un examen professionnel, les séances suivent le référentiel de connaissances et le format d'examen publiés par l'organisme certificateur. Les participants s'entraînent sur des questions de type examen, revoient leurs points faibles avec les animateurs et repartent avec un plan d'étude personnel pour les semaines précédant l'examen.
- Présentation de la certification, de ses exigences et du format de l'examen
- Revue structurée du référentiel de connaissances
- Questions d'entraînement de type examen, avec explications
- Gestion du temps et technique d'examen
- Plan d'étude personnel et lectures recommandées
2 930 £ par participant · facture et virement bancaire · remise pour les groupes de 5 personnes ou plus
Cinq personnes ou plus d'une même organisation : demandez le tarif de groupe lors de votre demande de facture.
À partir de dix participants, une version intra pour votre institution peut revenir moins cher par personne. Demander un devis intra.
Résultats attendus
À l'issue de cette formation Certified Information Systems Auditor, les participants seront en mesure de :
- Évaluer les risques de fraude et de contrôle dans leurs propres processus
- Concevoir et tester des contrôles proportionnés
- Repérer les signaux d'alerte et les signaler correctement
- Documenter des preuves fiables
- Rendre compte de constats qui débouchent sur des actions convenues
- Piloter des améliorations concrètes dans leur institution
Les participants repartent avec un plan d'action personnel et des outils pratiques utilisables dans leur institution dès la première semaine de retour. Les institutions qui envoient plusieurs participants peuvent s'appuyer sur le programme pour convenir de méthodes et de modèles communs entre équipes, ce qui facilite la pérennité des améliorations.
Application institutionnelle de la formation Certified Information Systems Auditor
Ce programme aide les organisations à renforcer :
- Gestion des risques de fraude et de corruption
- Cadres de contrôle interne
- Dispositifs d'audit et de contrôle
- Suivi des constats d'audit
- Intégrité et canaux de signalement
Les participants repartent avec des outils pratiques pour améliorer :
- Registres des risques et cartographies des contrôles
- Planification et tests d'audit
- Preuves et documentation
- Rapports à la direction et aux conseils d'administration
- Prévention des dépenses inéligibles
Le programme est conçu pour que l'apprentissage passe de la salle de formation à l'institution. Les participants travaillent, dans la mesure du possible, sur leurs propres processus et documents, et repartent avec un plan d'action que leurs responsables peuvent examiner et soutenir.
Pertinence régionale & mise en application
Europe
Les institutions européennes traitent la fraude, l'audit et le contrôle interne dans des cadres réglementaires détaillés et des programmes de réforme. Les participants européens peuvent comparer leurs pratiques avec celles de collègues d'autres régions et vérifier comment des méthodes éprouvées fonctionnent dans d'autres conditions.
Afrique
Partout en Afrique, les ministères, organismes et équipes de projet qui interviennent dans la lutte contre la fraude, l'audit et le contrôle interne travaillent de plus en plus aux côtés de programmes financés par les bailleurs, qui attendent des systèmes et des données probantes clairs. Le programme aide les participants à adapter les bonnes pratiques aux institutions et aux ressources dont ils disposent.
Moyen-Orient
Au Moyen-Orient, les stratégies nationales de développement et les plans de diversification imposent des exigences croissantes en matière de fraude, d'audit et de contrôle interne. Les participants examinent comment développer, au sein des organismes publics et des entreprises, les capacités dont ces plans ont besoin.
Asie
Les institutions asiatiques conjuguent croissance rapide et programmes de modernisation ambitieux. Les participants venus d'Asie peuvent partager leur expérience du déploiement rapide de systèmes à grande échelle et découvrir les approches adoptées ailleurs.
Pacifique
Les petits États insulaires et du Pacifique font face à des contraintes particulières de taille, de distance et de capacités. Le programme met en avant des approches pratiques et proportionnées en matière de fraude, d'audit et de contrôle interne, adaptées aux petites institutions.
Organiser le programme à Tbilissi (Géorgie) permet aux participants de se retrouver loin de leurs contraintes quotidiennes et de comparer la manière dont la fraude, l'audit et le contrôle interne sont traités dans des contextes différents. Le même programme peut également être dispensé en intra pour une seule institution, dans son propre pays ou en ligne, avec des cas tirés de ses activités en cours.
Profil du pays d'accueil – Géorgie
Programmes, ateliers, immersions et formations à Tbilissi, Géorgie, par Risalat Consultants International
Se former hors de son pays permet aux participants de se concentrer, de porter un regard neuf sur leur propre institution et de constituer un réseau avec des collègues d'autres pays.
Le programme se déroule au Regus Tbilisi – Vazha Pshavela.
Livrables de la formation Certified Information Systems Auditor
Les participants sont accompagnés avant, pendant et après le programme, afin que la préparation, l'apprentissage et le suivi forment une expérience continue.
Avant le programme
- Pré-évaluation des participants
- Évaluation de la préparation à la certification Certified Information Systems Auditor
- Ressources de la formation Certified Information Systems Auditor
- Lectures préparatoires
- Aide et conseils gratuits pour le visa
- Accueil à l'aéroport & assistance à l'arrivée
- Hébergement avec petit-déjeuner
- Dîner de bienvenue et de réseautage
Pendant le programme
- Kit de formation Risalat (sac, gourde, mug, t-shirt, casquette, protège-passeport, stylos, carnet, magnet & porte-clés)
- Manuel complet de la formation Certified Information Systems Auditor
- Modèle de registre des risques de fraude
- Matrice de cartographie des contrôles
- Liste de contrôle des preuves d'audit
- Outil de suivi des constats et des actions
- Ateliers pratiques & simulations
- Discussions de groupe & apprentissage entre pairs
- Déjeuner et pauses-café quotidiens
- Accès complet aux installations du lieu de formation
- Mini tablette avec supports pédagogiques numériques
- Visite de terrain (le cas échéant)
- Visite récréative de la ville
Après le programme
- Certificat de participation
- Distinction Risalat de participation au programme
- Documents de référence après la formation
- Guide d'autoévaluation des risques de fraude
- Liste de contrôle des tests de contrôles
- Accompagnement après la formation & conseils de suivi
- Rapport du programme
Les institutions peuvent également demander une version intra sur mesure de ce programme, dispensée dans leurs locaux ou en ligne. Demander une proposition.
Difficultés courantes en audit des systèmes d'information (CISA), et comment cette formation y répond
Comment les institutions peuvent-elles identifier et évaluer les risques de fraude et de contrôle dans leurs propres processus ?
Le programme aborde directement ce point le premier jour (Comment la fraude se produit et pourquoi elle compte) : les participants s'exercent aux méthodes concernées, les adaptent à leur propre institution, puis les intègrent à leur plan d'action.
Comment les institutions peuvent-elles concevoir des contrôles proportionnés et vérifiables ?
Le programme aborde directement ce point le deuxième jour (Évaluation des risques de fraude) : les participants s'exercent aux méthodes concernées, les adaptent à leur propre institution, puis les intègrent à leur plan d'action.
Comment les institutions peuvent-elles recueillir et documenter des preuves d'audit fiables ?
Le programme aborde directement ce point le troisième jour (Les contrôles et le modèle des trois lignes) : les participants s'exercent aux méthodes concernées, les adaptent à leur propre institution, puis les intègrent à leur plan d'action.
Comment les institutions peuvent-elles repérer tôt les signaux d'alerte et les faire remonter correctement ?
Le programme aborde directement ce point le quatrième jour (Détection, audit et enquête) : les participants s'exercent aux méthodes concernées, les adaptent à leur propre institution, puis les intègrent à leur plan d'action.
Comment les institutions peuvent-elles transformer les constats en actions concrètes et concertées ?
Le programme aborde directement ce point le cinquième jour (Rapport, suivi et plan d'action) : les participants s'exercent aux méthodes concernées, les adaptent à leur propre institution, puis les intègrent à leur plan d'action.
Questions fréquentes
Quand et où se déroule le programme Certified Information Systems Auditor ?
Il se déroule du 21 déc. 2026 au 25 déc. 2026 à Tbilissi, en Géorgie (Regus Tbilisi – Vazha Pshavela). La date limite d'inscription figure en haut de cette page.
Qui devrait participer ?
Le programme s'adresse aux professionnels et cadres du secteur des systèmes d'information, aux experts de la gestion des risques informationnels & opérationnels, aux spécialistes de la sécurité des infrastructures informatiques, aux professionnels du contrôle interne & de l'audit des systèmes d'information, et à toute personne souhaitant acquérir des compétences pratiques en matière de fraude, d'audit et de contrôle interne.
Recevrai-je un certificat ?
Oui. Les participants qui terminent le programme reçoivent un certificat de participation délivré par Risalat Consultants International.
Ce programme peut-il être dispensé pour notre seule institution ?
Oui. Nous pouvons proposer une version intra sur mesure dans vos locaux, dans une autre ville ou en ligne, construite autour de vos propres cas. Utilisez la demande de proposition sur cette page.
Faut-il une expérience préalable en fraude, audit et contrôle interne ?
Aucune formation spécialisée n'est requise au-delà d'une expérience dans une fonction similaire. Une courte pré-évaluation aide les animateurs à adapter les sessions au groupe.
Tous les programmes à TbilissiPlus de programmes Gestion de la sécurité
Pourquoi Tbilissi pour ce programme
Tbilissi est réputée pour ses maisons de services publics et ses réformes anticorruption, et l'obtention du visa y est facile pour de nombreux pays.
Le programme de formation Certified Information Systems Auditor, organisé à Tbilissi en décembre 2026, réunit des fonctionnaires et des professionnels de toute la région du Caucase et d'ailleurs. Les séances associent de courts exposés, des études de cas et des travaux de groupe sur les propres dossiers des participants ; une visite d'étude auprès des institutions de la ville peut être ajoutée sur demande.
Accès : aéroport international de Tbilissi (TBS).
Vérifiez si vous avez besoin d'un visa avec le vérificateur de visa gratuit, et demandez une lettre d'invitation une fois inscrit.
Le même thème dans d'autres villes
Autres programmes à Tbilissi
- Formation aux normes comptables internationales du secteur public à Tbilissi
- Cours sur les normes internationales d'information financière (IFRS) à Tbilissi
- Formation à la gestion financière des établissements de santé à Tbilissi
- Formation à la planification stratégique, au suivi et à l'évaluation dans le secteur de la santé
- Atelier sur la gestion & l'administration hospitalières
Plus de formations en Géorgie · Tous les programmes en Asie · Calendrier complet des formations